
Alors que je pensais que les arnaqueurs qui inondent ma boîte mail s'étaient installés dans une routine confortable de faux prélèvements PayPal, d'abonnements Geek Squad et d'invitations à distribuer des centaines de dollars, quelqu'un a apparemment décidé que le script avait besoin d'une mise à jour.
Celle-ci m'a vraiment fait regarder à deux fois.
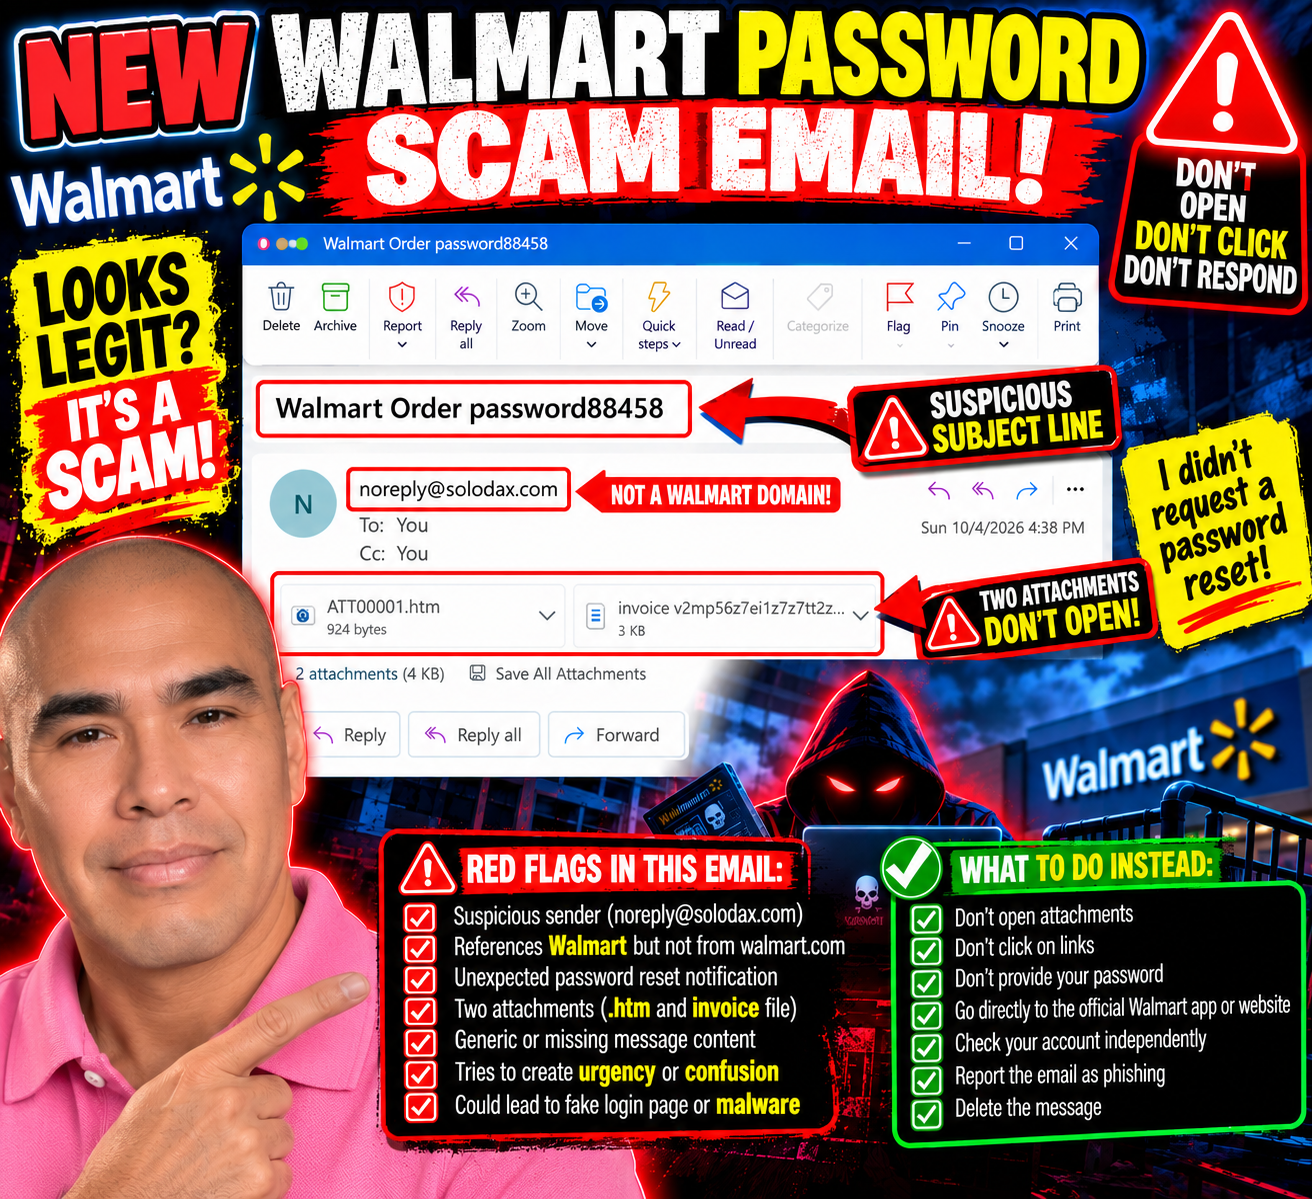
L'objet de la ligne est :
« Mot de passe de commande Walmart : 88458 »
Mot de passe?
Attendez.
Ai-je demandé la réinitialisation de mon mot de passe Walmart ?
Non.
Et c'est précisément ce bref instant d'incertitude qui a attiré mon attention.
Celui-ci est différent
La plupart des courriels frauduleux que je reçois s'annoncent pratiquement d'eux-mêmes.
VOUS AVEZ DÉPENSÉ 499,99 $ !
VOTRE ABONNEMENT GEEK SQUAD EST RENOUVELÉ !
APPELEZ CE NUMÉRO IMMÉDIATEMENT !
Ils veulent semer la panique.
Celui-ci est plus silencieux.
Le corps du courriel ne contient aucun message à proprement parler. Il comporte en revanche deux pièces jointes : un fichier HTML et ce qui semble être une facture.
L'expéditeur indiqué est :
Pourtant, le sujet fait référence à Walmart.
Ça me suffit pour m'arrêter.
Si ce message concerne soi-disant mon compte Walmart, pourquoi provient-il d'un domaine totalement différent ?
Et pourquoi aurais-je besoin d'ouvrir des pièces jointes pour comprendre ce qui se passe avec mon mot de passe ?
Non merci.
Le mot « mot de passe » a failli fonctionner
C'est ce que je trouve intéressant dans celui-ci.
J'ai vu le mot « mot de passe » et je me suis instinctivement demandé si j'avais demandé une réinitialisation de mot de passe.
Un instant, ce message m'a fait douter de ma propre mémoire.
C'est potentiellement beaucoup plus efficace qu'une autre facture absurde de 499,99 $.
On réinitialise constamment ses mots de passe. Il arrive qu'on oublie d'en avoir fait la demande. Parfois, une application nous déconnecte. Parfois, on reçoit des alertes de sécurité légitimes lorsqu'une personne tente d'accéder à un compte.
Ainsi, voir les mots Walmart, Commande et Mot de passe associés dans un même objet peut créer suffisamment de confusion pour inciter quelqu'un à enquêter.
Et enquêter pourrait impliquer d'ouvrir l'une de ces pièces jointes.
C'est là que je m'arrête.
Deux pièces jointes ? Ça me va.
Une des pièces jointes se termine par .htm.
Il s'agit d'un fichier HTML, c'est-à-dire une page web conditionnée sous forme de fichier.
L'ouverture d'une pièce jointe HTML inattendue peut potentiellement rediriger l'utilisateur vers une fausse page de connexion ou un contenu trompeur conçu pour paraître légitime. Je ne l'ouvre pas pour découvrir ce qu'elle fait précisément.
La deuxième pièce jointe semble être une facture.
Je ne l'ouvrirai pas non plus, merci.
Si Walmart a besoin que j'intervienne sur mon compte, je n'ai pas besoin d'une pièce jointe de solodax.com pour procéder.
Je peux ouvrir l'application Walmart de manière indépendante ou saisir l'adresse du site web officiel de Walmart dans mon navigateur et consulter mon compte à cet endroit.
Le courriel suspect ne me donne aucune indication sur la manière de mener l'enquête.
Voilà pourquoi je continue à partager ces choses
Les arnaques ne ressemblent pas toujours à :
« BONJOUR MONSIEUR, VOUS AVEZ GAGNÉ 47 MILLIONS DE DOLLARS. »
Parfois, ils sont désordonnés.
Parfois, ils sont polis.
Parfois, ils utilisent des noms d'entreprises connus.
Et parfois, il leur suffit d'un seul mot – comme mot de passe– pour me faire m'arrêter et m'interroger :
«Attendez… ai-je fait quelque chose ?»
J'ai dû regarder à deux fois.
J'ai ensuite regardé l'expéditeur.
Ensuite, j'ai regardé les pièces jointes.
Et je me suis souvenu :
Je n'ai pas demandé de réinitialisation de mot de passe.
Mystère résolu.
Aucune pièce jointe ouverte.
Aucun lien cliqué.
Aucun mot de passe saisi.
Et, pour une fois, Bill avait apparemment un jour de congé.
Envoyez-moi vos tentatives d'escroquerie
Je continue de documenter les différentes tactiques qui atterrissent dans ma boîte de réception, car voir des exemples concrets peut faciliter la reconnaissance d'un prochain message suspect.
Si vous avez reçu un courriel frauduleux inhabituel, une tentative d'hameçonnage, une fausse facture, un message suspect de réinitialisation de mot de passe ou toute autre tentative ingénieuse pour obtenir vos informations, envoyez-moi une capture d'écran et votre témoignage :
Tout d'abord, supprimez ou masquez toute information personnelle, financière ou relative à un compte sensible.
Les escrocs ont changé de tactique.
Je vais donc continuer à être attentif.
Si je n'ai pas demandé de réinitialisation de mot de passe, je n'ouvrirai pas de pièce jointe pour comprendre pourquoi quelqu'un pense que je l'ai fait.
